Slimme productielocatie met robots, industriële voertuigen en beveiligde private-5G-verbindingen

Private mobiele netwerken, operationeel gemaakt

Uw netwerk.
Uw operationele controle.

KAOKAB biedt ondernemingen en serviceproviders een gecontroleerd operationeel model voor private 5G—van centraal service-inzicht tot veerkrachtige uitvoering op iedere Edge-locatie.

  • Centraal overzicht
  • Lokale Edge-besturing
  • Beheer met tenantscheiding
  • Beveiligde supporttoegang

Eén operationele reikwijdte

Centrale coördinatie. Lokale continuïteit. Eén privaat mobiel netwerk.

KAOKAB verbindt de verantwoordelijkheden die private mobiele netwerken betrouwbaar maken, van gecoördineerde operaties tot veerkrachtige uitvoering op iedere locatie.

  1. NOC — Centrale coördinatie

    Rolgericht inzicht en beheerde ondersteuning.

  2. Edge — Lokale uitvoering

    Lokale levenscyclus en continuïteit van diensten.

  3. Private 5G — Privaat mobiel netwerk

    Core, radiotoegang, simkaarten en apparaten.

Eén bedrijf. Twee operationele producten.

Centrale coördinatie en lokale uitvoering, ontworpen als één KAOKAB-systeem.

KAOKAB NOC en KAOKAB Edge delen één operationeel model en één visuele identiteit. Elk product behoudt een duidelijk afgebakende verantwoordelijkheid.

KAOKAB NOC

Centrale netwerkoperaties

Coördineer providers, klanten, inventaris, licenties, gebeurtenissen en geautoriseerde ondersteuning vanuit het centrale operationele control plane.

Ontdek het platform

Het NOC-portaal is uitsluitend toegankelijk voor geautoriseerde gebruikers. Openbare registratie is niet beschikbaar.

Toegang tot het NOC-platform
KAOKAB EDGE

Lokale private-netwerkoperaties

Beheer en valideer dicht bij het netwerk de lokale core, RAN-integratie, het datapad, statuscontroles en de herstelcyclus.

Ontdek KAOKAB Edge

NOC tot Edge

Eén operationeel model van centraal overzicht tot lokale uitvoering.

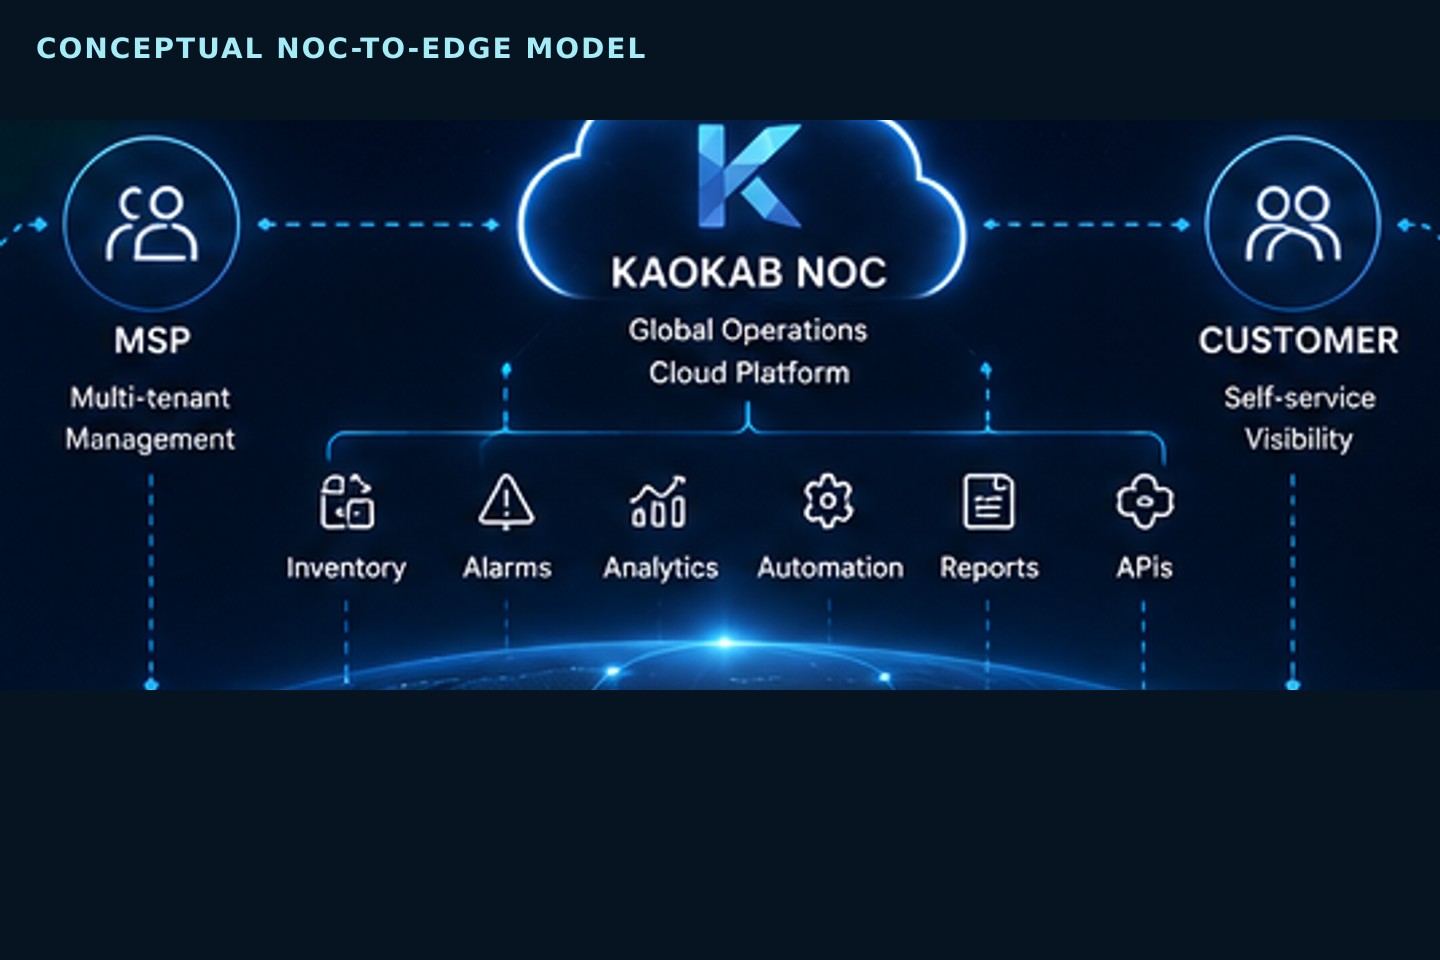
De relatie hier is een conceptuele marketingweergave van het gedocumenteerde KAOKAB-bedrijfsmodel: rolgerichte NOC-operaties verbonden met Edge-verantwoordelijkheden.

  1. Centraal

    Providers, klanten, inventaris en licenties worden vanuit het NOC gecoördineerd.

  2. Beheerd pad

    Geauthenticeerde beheerconnectiviteit draagt inzicht en ondersteuningsacties.

  3. Lokaal

    Edge-locaties beheren de lokale core, radio-integratie en herstelcyclus.

Conceptueel diagram van KAOKAB NOC verbonden met MSP-, klant- en operationele platformonderdelen
KAOKAB-bedrijfsmodel van NOC tot EdgeConceptuele marketingillustratie; geen bewijs van het productieplatform.

Mogelijkheden

De operationele hulpmiddelen achter een betrouwbare dienst.

Een gerichte set functies helpt teams om de volledige servicecontext te beheren, zonder van de publieke website een technische beheerconsole te maken.

  • Begeleide implementatie

    Gebruik gecontroleerde workflows om Edge-configuraties voor te bereiden, te valideren en te activeren, met duidelijke operationele controlepunten.

  • Beheer met tenantscheiding

    Scheid de verantwoordelijkheden van het platform, de serviceprovider en de klant met afzonderlijke weergaven en rolgebaseerde toegang.

  • Edge-lifecycle

    Volg de identiteit, toewijzing, connectiviteit en operationele status van iedere Edge, vanaf onboarding tot en met doorlopende ondersteuning.

  • SIM- en apparaatinventaris

    Beheer de servicerelatie tussen simkaarten, access points, Edge-systemen, klanten en providers.

  • Status en gebeurtenissen

    Plaats platform- en servicegebeurtenissen in context, zodat teams zien wat aandacht nodig heeft en op welke locatie.

  • Beveiligde ondersteuning op afstand

    Bied gecontroleerde supportpaden naar Edge-omgevingen op afstand, waarbij operationele toegang altijd expliciet blijft.

Architectuur

Centrale coördinatie. Lokale uitvoering. Duidelijke grenzen.

KAOKAB NOC vormt het operationele control plane voor servicebeheer. KAOKAB Edge beheert het lokale private netwerk en rapporteert de status die nodig is voor lifecycle- en supportprocessen. Deze scheiding maakt verantwoordelijkheden duidelijk en zorgt dat iedere implementatie de benodigde lokale diensten behoudt.

Centrale coördinatie. Lokale uitvoering. Duidelijke grenzen.
KAOKAB NOCTenants, inventaris, licenties, gebeurtenissen en operationele workflows
KAOKAB EdgeLokale runtime, netwerkfuncties en een gecontroleerd supportendpoint
Privaat mobiel netwerkRAN, apparaten met een simkaart en lokale diensten

Gebouwd rond verantwoordelijkheid

De juiste operationele context voor iedere rol.

  • Managed serviceproviders

    Beheer toegewezen klanten en Edge-omgevingen vanuit een afgescheiden werkomgeving voor serviceproviders.

  • Zakelijke klanten

    Bekijk de netwerken, inventaris en service-informatie die relevant zijn voor de klantomgeving.

  • Edge-operaties

    Voer lokale functies van het private netwerk uit en stel de operationele status beschikbaar die nodig is voor ondersteuning op afstand.

Beveiliging

Operationele beveiliging maakt deel uit van de architectuur.

KAOKAB is ontworpen rond gescheiden verantwoordelijkheden, geauthenticeerde toegang en gecontroleerde connectiviteit tussen centrale operaties en Edge-omgevingen op afstand.

Ontdek KAOKAB-beveiliging
  1. Tenantscheiding

    Houd de operationele weergaven van providers en klanten binnen hun toegewezen omgeving.

  2. Rolgebaseerde toegang

    Stem platformacties en informatie af op de verantwoordelijkheden van geauthenticeerde gebruikers.

  3. Gecontroleerde Edge-connectiviteit

    Gebruik vastgelegde beheerpaden voor inzicht en ondersteuning op afstand.

  4. Operationele weerbaarheid

    Neem back-ups, herstelprocedures en lifecyclevalidatie op in de platformoperaties.

Gebouwd voor aantoonbaar beheer

Een privaat netwerk levert waarde wanneer teams het met duidelijkheid kunnen beheren.

KAOKAB brengt de servicecontext rond radio, core, Edge, subscribers en ondersteuning samen in één gecontroleerd operationeel model. Zo ontstaat een helder pad van technische implementatie naar een beheersbare dienst met duidelijk eigenaarschap.

  1. 01

    Verantwoordelijkheid eerst

    Bepaal vóór activatie wie verantwoordelijk is voor locatie, dienst, platform en supportbeslissingen.

  2. 02

    Bewijs vóór acceptatie

    Gebruik expliciete controlepunten voor configuratie, bereikbaarheid en runtimestatus.

  3. 03

    Lokale continuïteit

    Houd locatiekritische uitvoering dicht bij het private netwerk en de applicaties.

  4. 04

    Gecontroleerde ondersteuning

    Scheid publieke presentatie, geauthenticeerd beheer en beschermde Edge-toegang.

Van behoefte naar beheerde dienst

Een bewuste route naar productie—geen losse technologieoverdracht.

Iedere samenwerking begint bij de operationele behoefte en gaat pas verder wanneer het bewijs uit de vorige fase is geaccepteerd.

  1. 01

    Verkennen

    Breng locaties, apparaten, applicaties, mobiliteit, dekking en service-eigenaarschap in kaart.

  2. 02

    Ontwerpen

    Definieer de grenzen van radio, core, Edge, integratie en operationeel beheer.

  3. 03

    Bewijzen

    Valideer de use case met de hoogste waarde in een gerichte proof of concept.

  4. 04

    Implementeren

    Activeer het goedgekeurde ontwerp met gecontroleerde installatie en statuscontroles.

  5. 05

    Beheren

    Beheer lifecycle, inventaris, gebeurtenissen en support vanuit de juiste tenantweergave.

Een praktisch startpunt

Waar een gesprek met KAOKAB waarde toevoegt.

U onderzoekt private 5G

Bepaal waar private mobiele connectiviteit waarde toevoegt naast bestaande LAN- en Wi-Fi-diensten.

U beheert meerdere locaties

Creëer een herhaalbaar servicemodel met behoud van lokale technische vereisten.

U levert managed services

Scheid provider-, klant- en locatieverantwoordelijkheden binnen één operationeel portfolio.

Vragen bij de evaluatie

Wat beslissers meestal als eerste vragen.

Vervangt KAOKAB radio- of mobile-core-specialisten?

Nee. KAOKAB biedt het operationele model dat specialistische radio-, core-, Edge- en bedrijfsverantwoordelijkheden verbindt. De oplossingsgrenzen worden per implementatie afgesproken.

Kan private 5G naast Wi-Fi functioneren?

Ja. Private 5G wordt ingezet waar beheerde mobiliteit, SIM-identiteit, dekking of lokale servicecontrole waarde toevoegt; Wi-Fi blijft essentieel voor veel zakelijke workloads.

Kunnen diensten blijven werken wanneer de centrale verbinding uitvalt?

De architectuur is ontworpen om locatiegebonden functies aan de Edge te behouden. Het precieze continuïteitsgedrag hangt af van het goedgekeurde lokale ontwerp en de applicatieafhankelijkheden.

Hoe starten we zonder direct een volledige uitrol vast te leggen?

Begin met een afgebakende verkenning en proof of concept rond representatieve apparaten, dekkingszones, applicaties en acceptatiecriteria.

Start het gesprek

Klaar om private 5G operationeel te maken?

Vertel ons over uw omgeving, servicemodel of doelstellingen voor een proof of concept. Samen onderzoeken we hoe KAOKAB uw private-netwerkoperaties kan ondersteunen.